介绍
沃盾(warden)是用 Go + OWASP Coraza 写的轻量级反向代理 WAF,Apache-2.0 协议开源。它把自己挡在业务服务前面,TCP / HTTP 两层一起管:连接限流、CC 防护、IP 归属拦截、WAF 规则检测,管理后台直接内嵌进二进制里,不用额外部署前端。【小站被 CC 刷量、被扫描器反复戳的时候,这么一个小东西顶在前面,比加钱上云 WAF 实惠多了。】
它的目标场景非常实际:企业官网、学校站点、内网业务系统常年被两类流量折磨——CC / 爬虫刷量把后端打满,以及 /wp-admin、/.env 这类路径扫描和 sqlmap 探测。商业 WAF 成本高,云 WAF 要改 DNS,Nginx 原生配置又很难区分真人和脚本。沃盾的设计取向是宁可多弹一次验证码、也不误杀真实用户:疑似脚本先做点选数字验证,通过了就签发可信 Cookie 走快路,静态资源和搜索引擎爬虫一律免检。编译出来就一个可执行文件,前端(Vue3 + Element Plus + ECharts)用 go:embed 打进去,SQLite 是纯 Go 实现不依赖 cgo,发布包一个 zip 同时带 Windows 和 Linux(amd64 / arm64)版本,解压就能跑。
特征
🛡 WAF 引擎基于 OWASP Coraza v3,兼容 ModSecurity / OWASP CRS 规则语法,支持先观察后拦截
🌊 CC 防护是核心:新 IP 泛洪检测、脚本行为识别、点选验证码挑战、可信 IP / 会话快路
🌍 ip2region 离线库判断 IP 归属,国外 IP、云厂商 / IDC IP 可分别开关拦截
⏱️ 热点路径限流 + 整站 / 子网限流 + TCP 层连接令牌桶,多层挡刷量
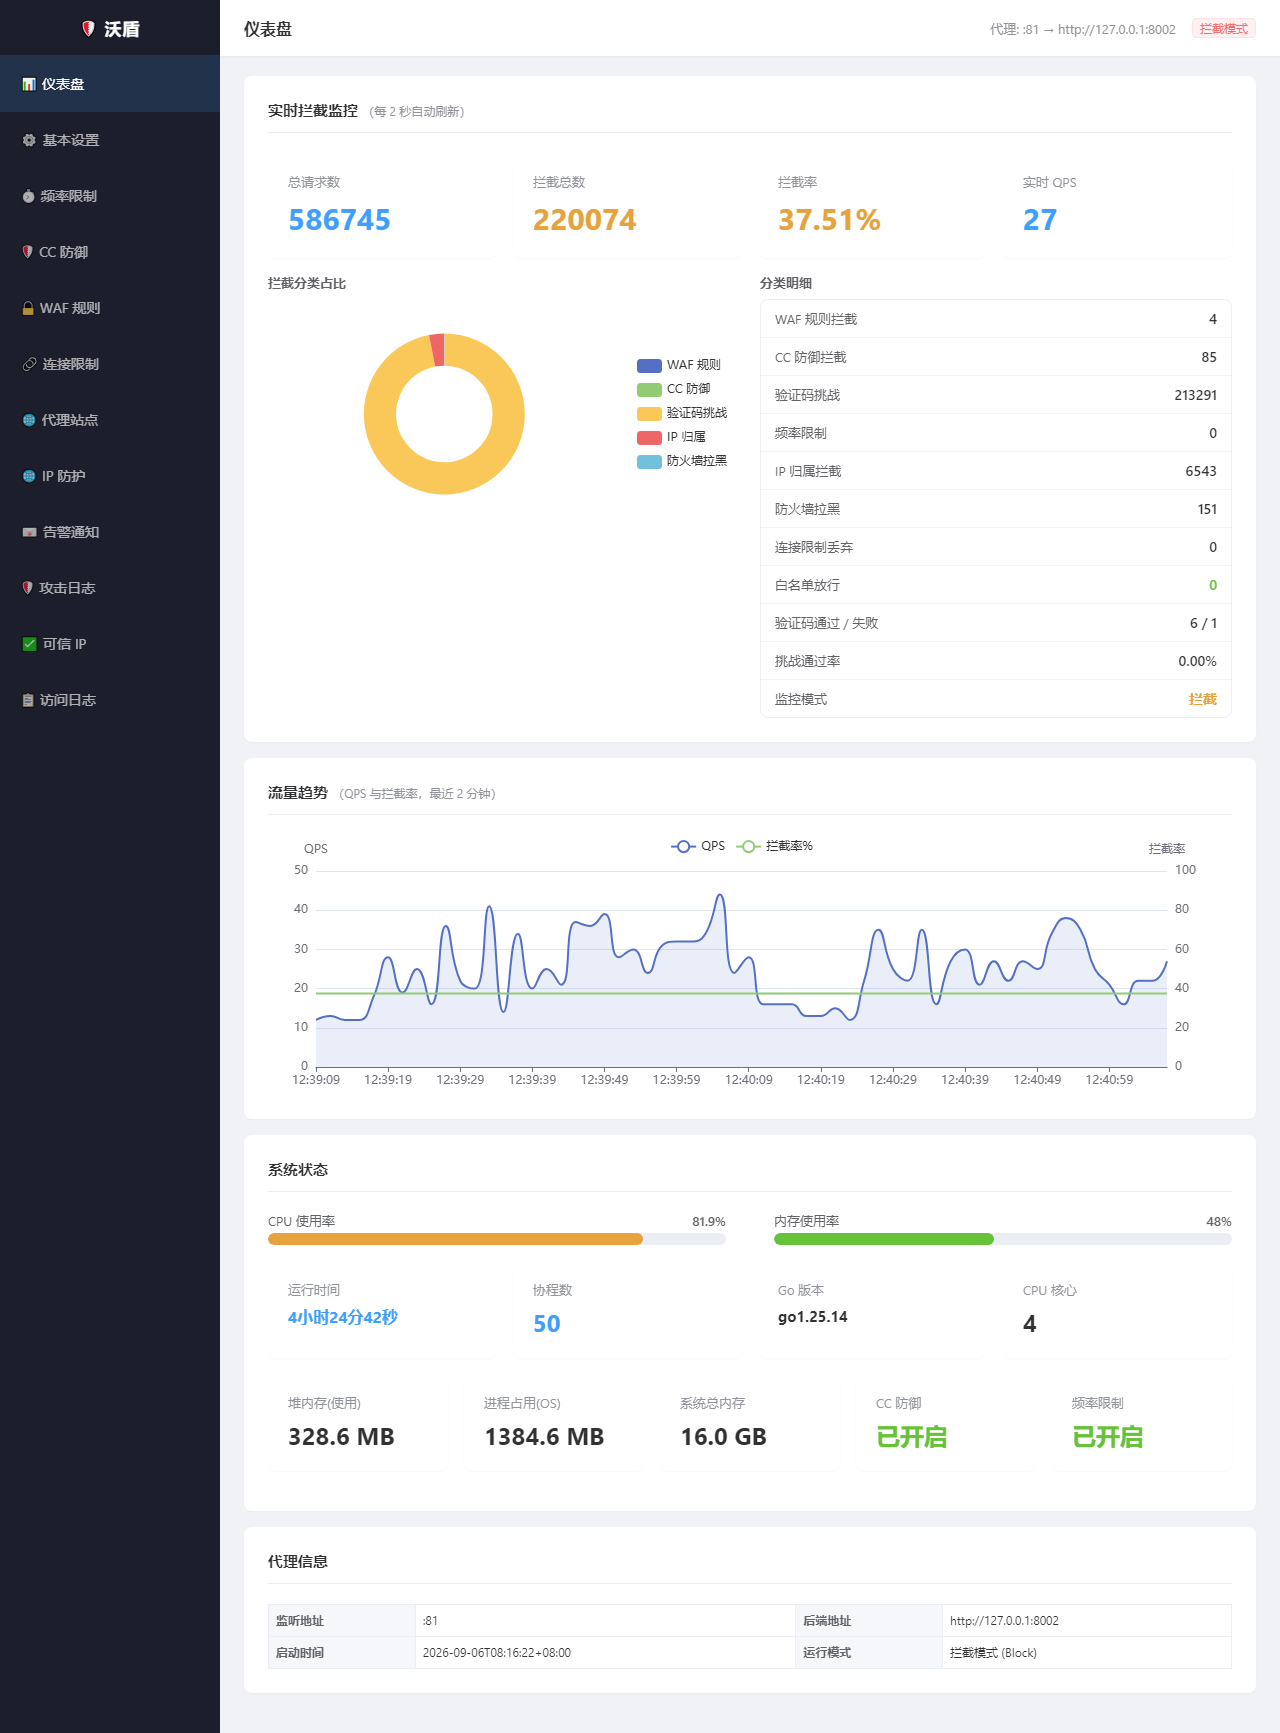
📊 管理后台内嵌二进制:QPS 趋势、拦截分类饼图、攻击日志、可信 IP、在线改配置
🔔 邮件 / Webhook / 钉钉 / 企业微信 / 飞书告警,带冷却时间防告警风暴
📦 单文件部署,多站点按 Host 反代,Nginx 前置卸载 TLS 或直接对外都行