工具
- 宝塔最新版(装nginx即可)
- frp软件
1 宝塔操作
①添加反代网址,让域名---服务器A---frps---frpc---服务器B(可以是本地)---网站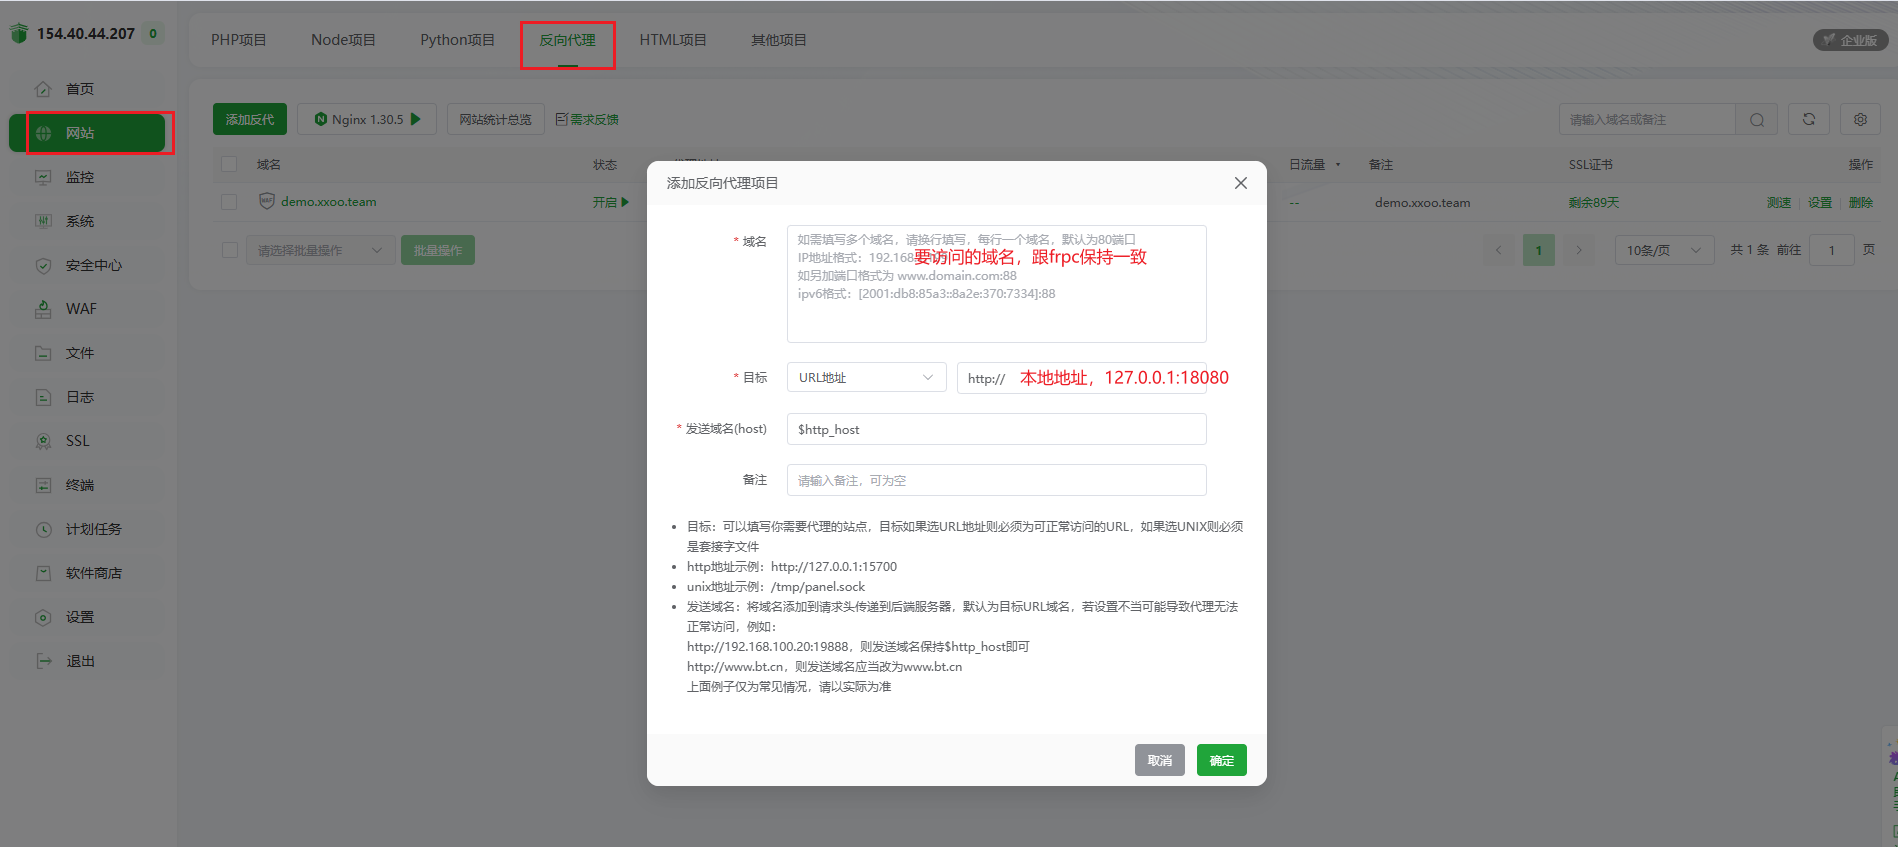
注意:这里的18080是因为我需要用宝塔来管理SSL证书,然后顺理成章用宝塔的nginx,所以占用了 80/443 端口,然后frps就选择了18080端口。如果不用宝塔,我更推荐nginx + nginx UI, 应该占用比较小
2 frps.toml 配置
调整配置需要重启服务systemctl start frps, 这里开启了Dashboard监控面板,其实这个面板我感觉没啥用,可以不开!!
bindPort = 7000

auth.method = "token"
auth.token = "xxxxxxxxxxxxxxxxxxxxxxx"

vhostHTTPPort = 18080
vhostHTTPSPort = 18443
log.level = "warn"
log.to = "console"

# Dashboard监控面板,默认仅本机访问,不要直接暴露公网
webServer.addr = "0.0.0.0"
webServer.port = 7500
webServer.user = "admin"
webServer.password = "123456"
3 frpc.toml 配置
这里必须开启,开启客户端管理Web面板,因为我们通过面板来加代理,避免每次都重启
serverAddr = "xxxxx" # 服务器地址
serverPort = 7000 # 服务器端口,跟frps保持一致
auth.method = "token"
auth.token = "xxxxxx" # 跟frps保持一致的token
log.level = "warn"
log.to = "console"

# 开启客户端管理Web面板
webServer.addr = "0.0.0.0"
webServer.port = 17400
webServer.user = "admin"
webServer.password = "123456"

# 核心:Store动态存储,网页新增隧道,**不用重载、不用重启frpc**
[store]
path = "./db.json"
4 配置代理
1 打开客户端的web面板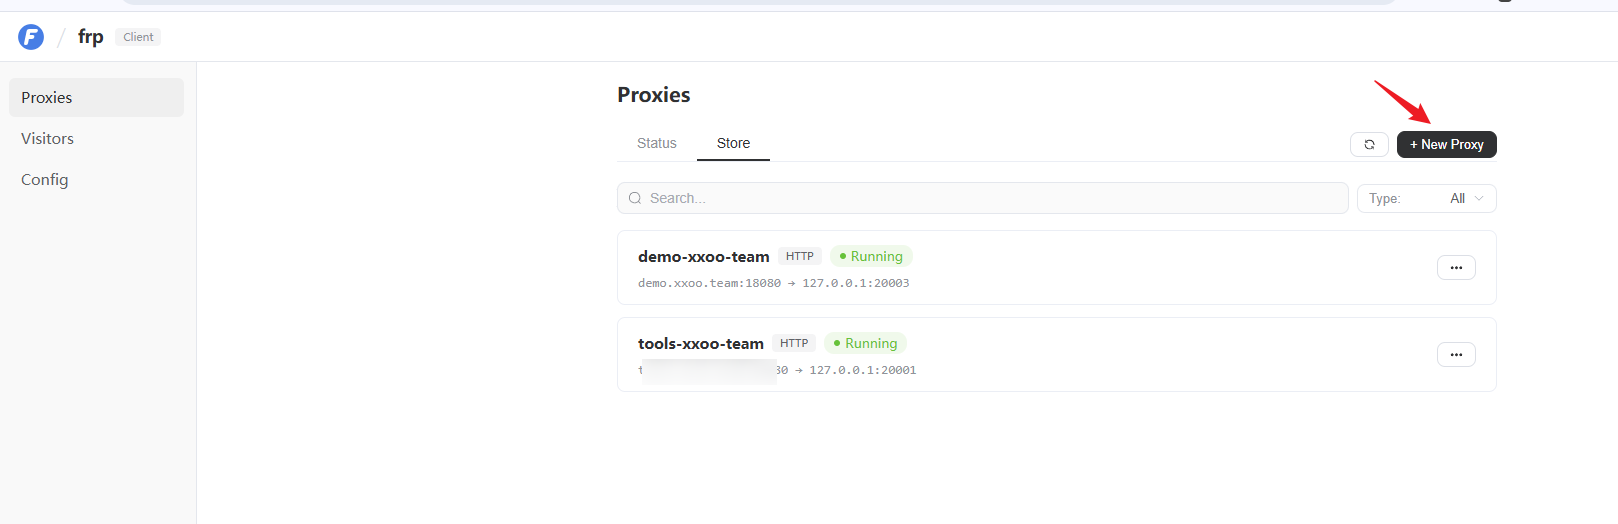
2 添加代理,主要看请自己本地的端口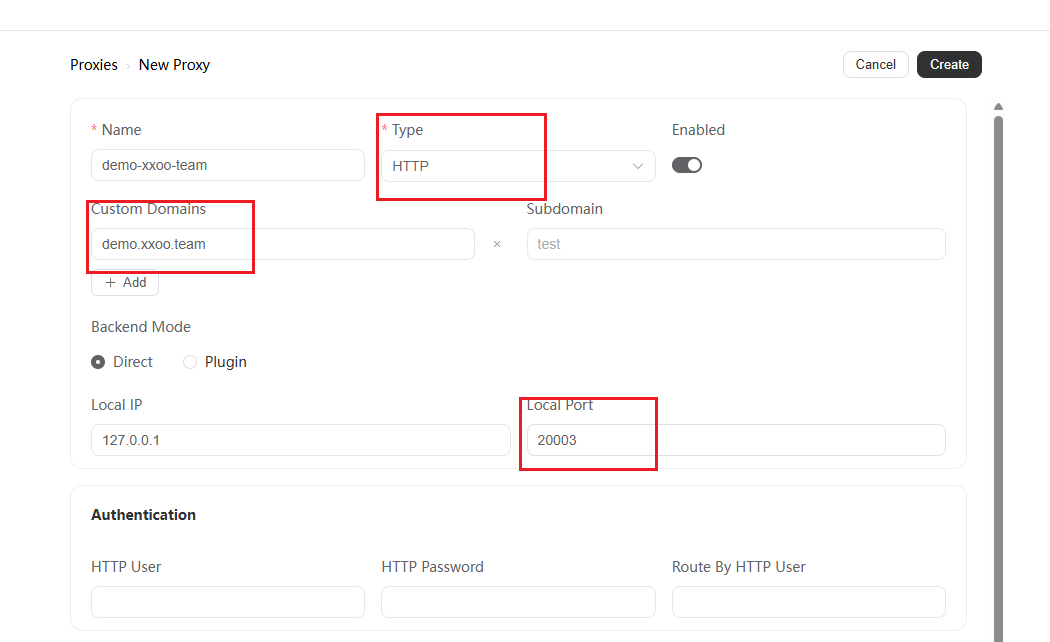
5 申请SSL
直接在宝塔上操作就行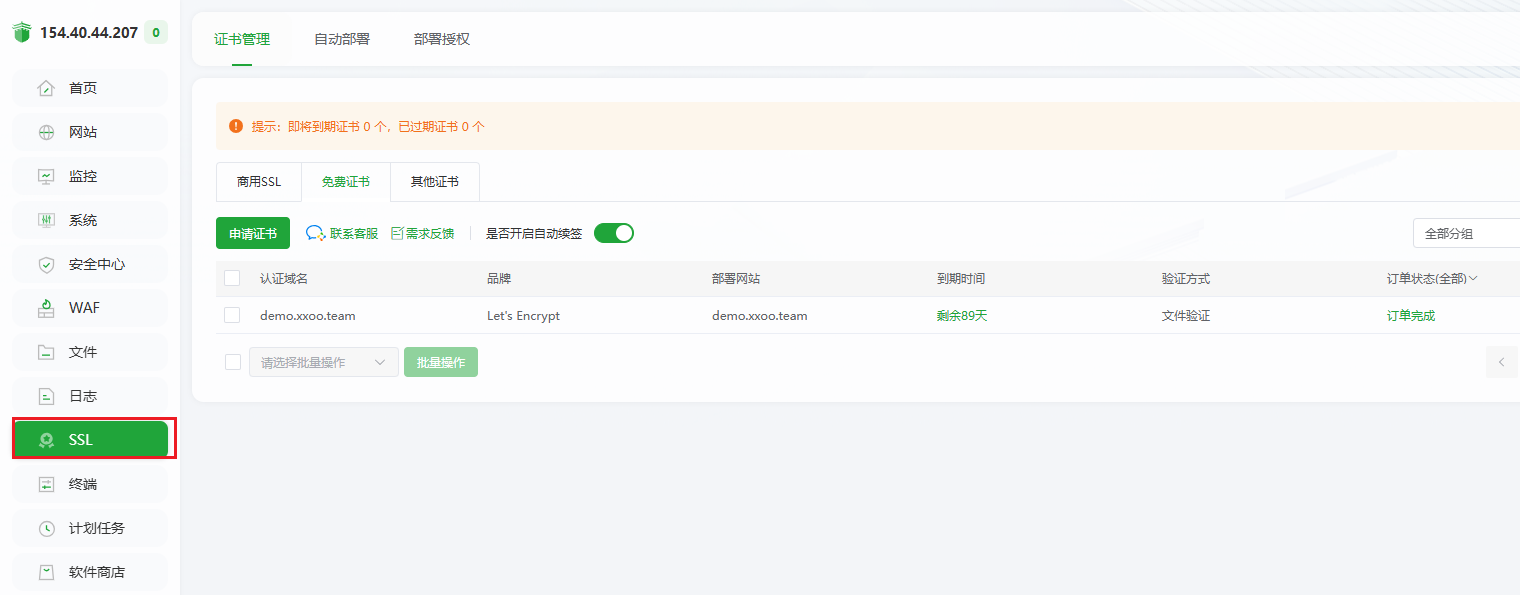
6 注意事项
- frpc客户端,只需放行web管理端口即可(配置内写的),项目端口不需要公网访问,走的frp服务,就不用放行
- frps服务端,必须放行7000端口,供客户端访问,如果开启面板了需要放行7500端口(配置内写的)


