介绍
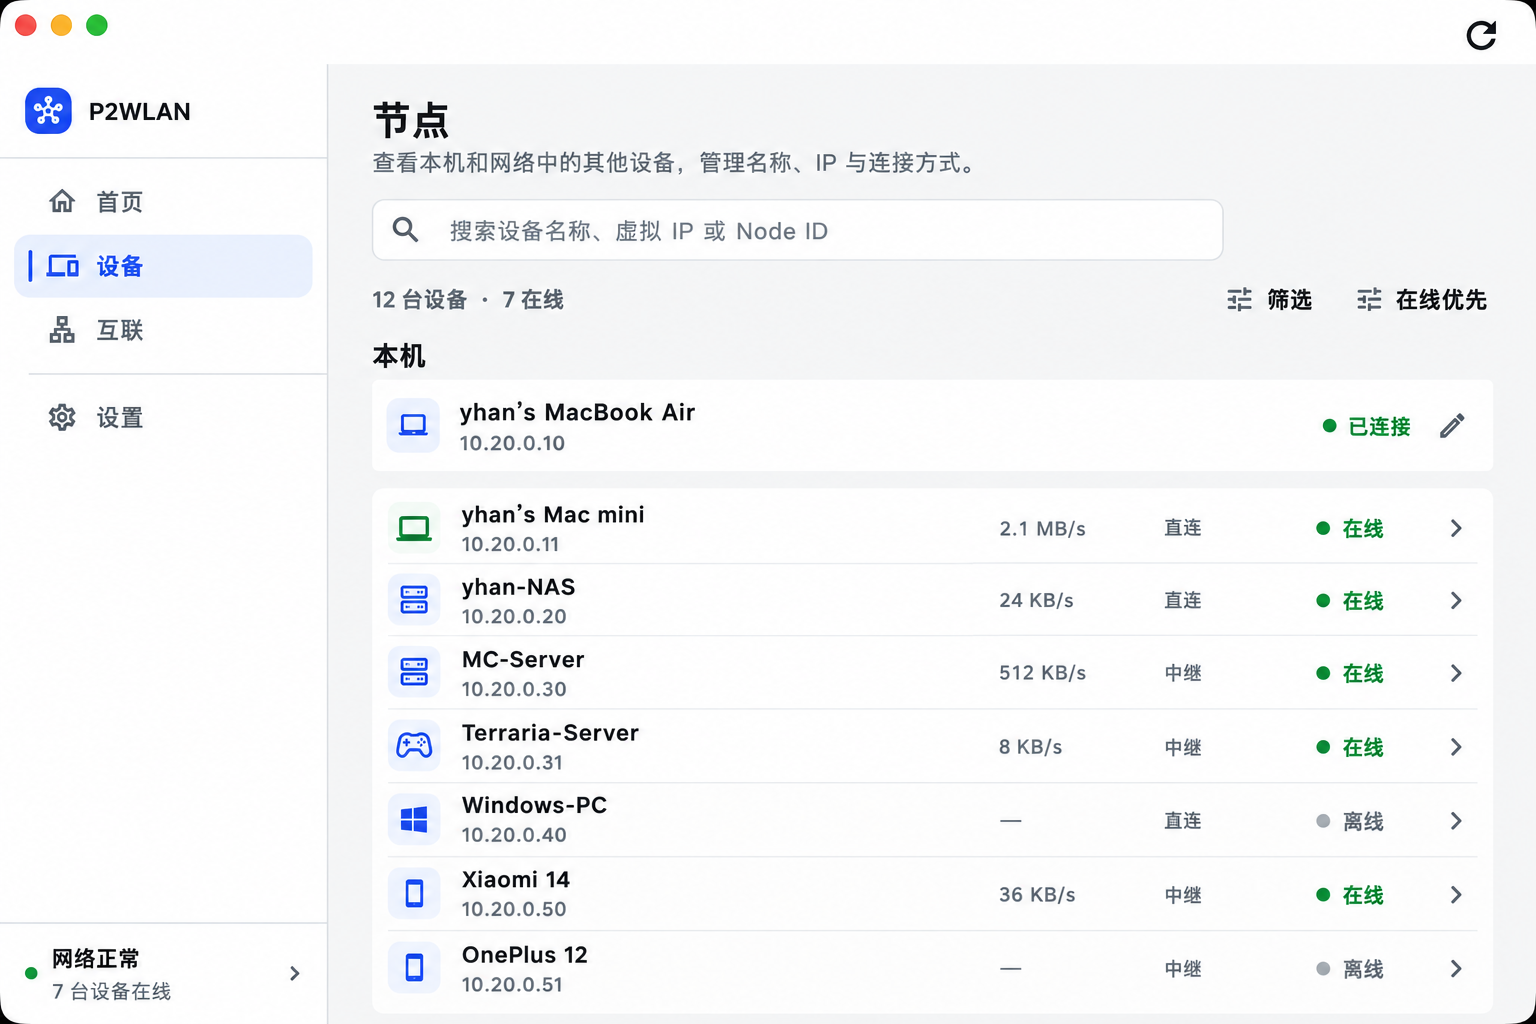
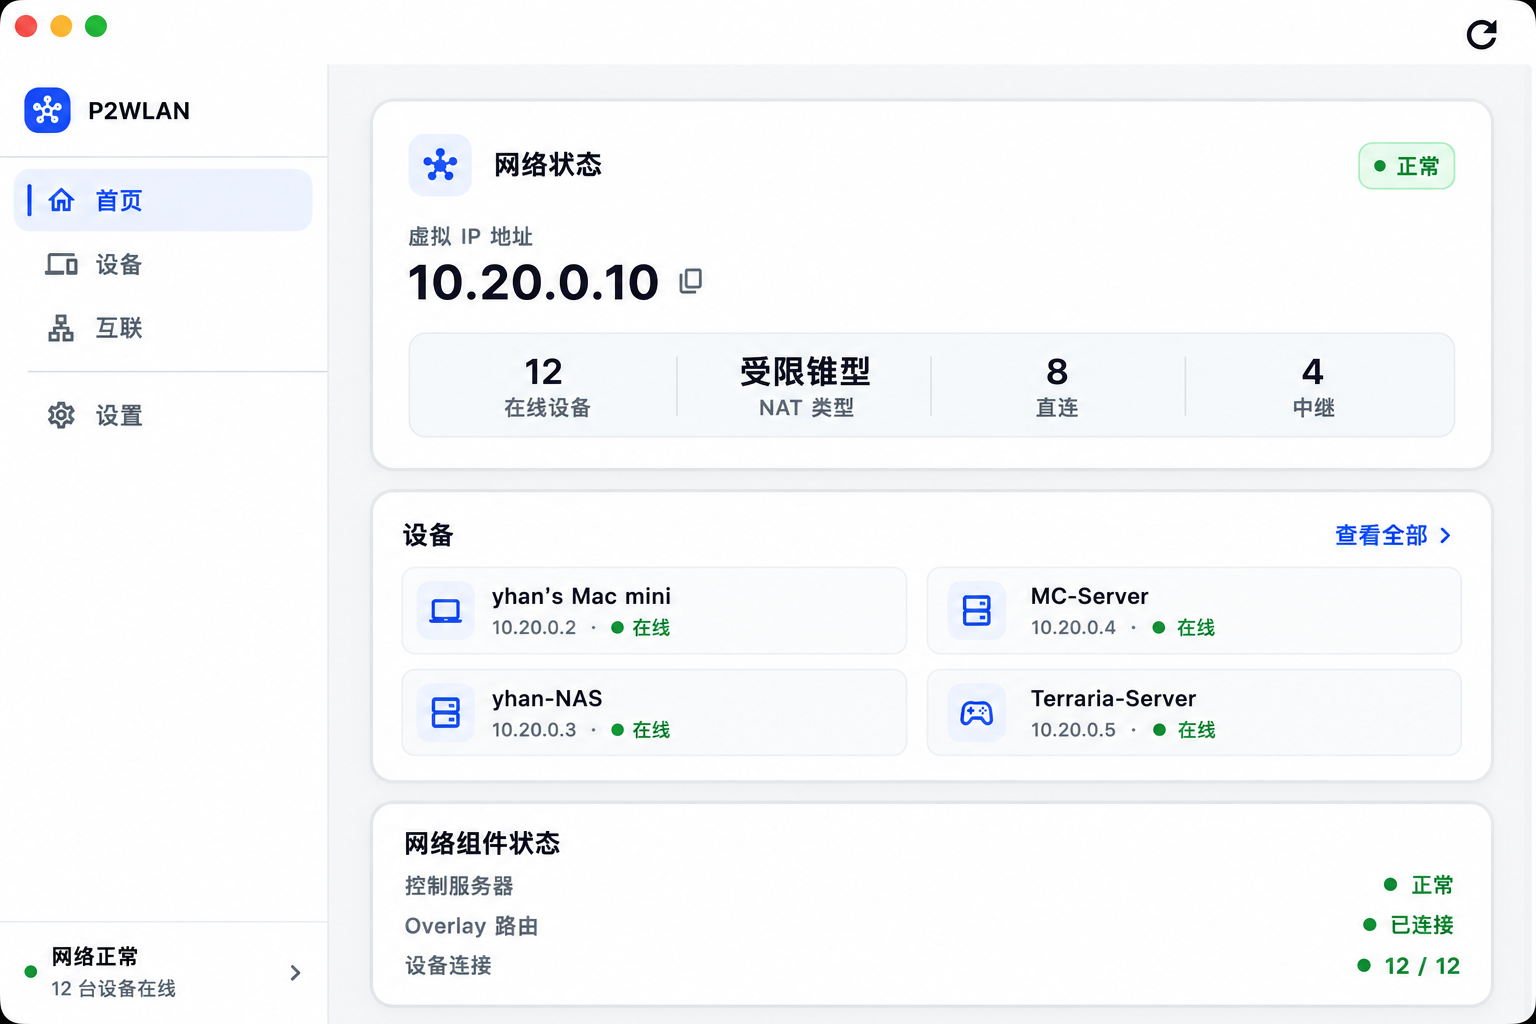
MIT 协议、Rust 写的跨平台 P2P 虚拟局域网工具,Windows / macOS / Linux / Android 都能装。一句话:把异地设备凑成同一个局域网,虚拟 IP 一发,ssh、NAS、游戏服务器照常连。客户端服务端都开源,控制面和 Relay 都能自托管。【NAT 打洞这件事,被它做进了房间式的图形客户端里】
和 Tailscale、ZeroTier 同赛道,但路子不太一样——它主推"房间"概念,给一次朋友联机、一个 Minecraft 生存服、一组 NAS 维护设备各自独立边界,成员、虚拟 IP、连接路径、延迟都在客户端里一目了然。连接模型上直连优先:先试局域网直连,再试公网 UDP P2P(含 IPv6),打不通才回退到加密 Relay,应用层始终用同一个虚拟 IP,不用手动换地址。
底层是三层 TUN 网络,参与设备都得装客户端,不提供以太网二层广播桥接——这点跟 ZeroTier 的虚拟以太网区分开。NAT 打洞覆盖全锥、受限锥、端口受限锥和对称 NAT,两端都是对称 NAT 时走条件支持,条件不满足自动切 Relay。
特征
🌐 跨平台:Windows / macOS / Linux / Android 全覆盖
🏠 房间组网:把一组设备组织进独立边界,看成员、IP、路径、延迟
⚡ 直连优先:LAN Direct → IPv4/IPv6 UDP P2P → 加密 Relay 三级回退
🔓 控制面与数据面分离:Control Plane 只管协调,业务数据在端点间走
🔑 加密边界透明:Relay 只转发密文,不持有业务会话私钥
🏗️ 可自托管:Control Plane 和 Relay 部署在自己 Linux 服务器
🛠️ CLI 诊断齐全:p2wlan status / doctor / route verify / logs -f,还能 support-bundle 打包
📦️ Rust daemon + TUN 虚拟网卡,三层组网,虚拟 IP 访问
开源地址