介绍
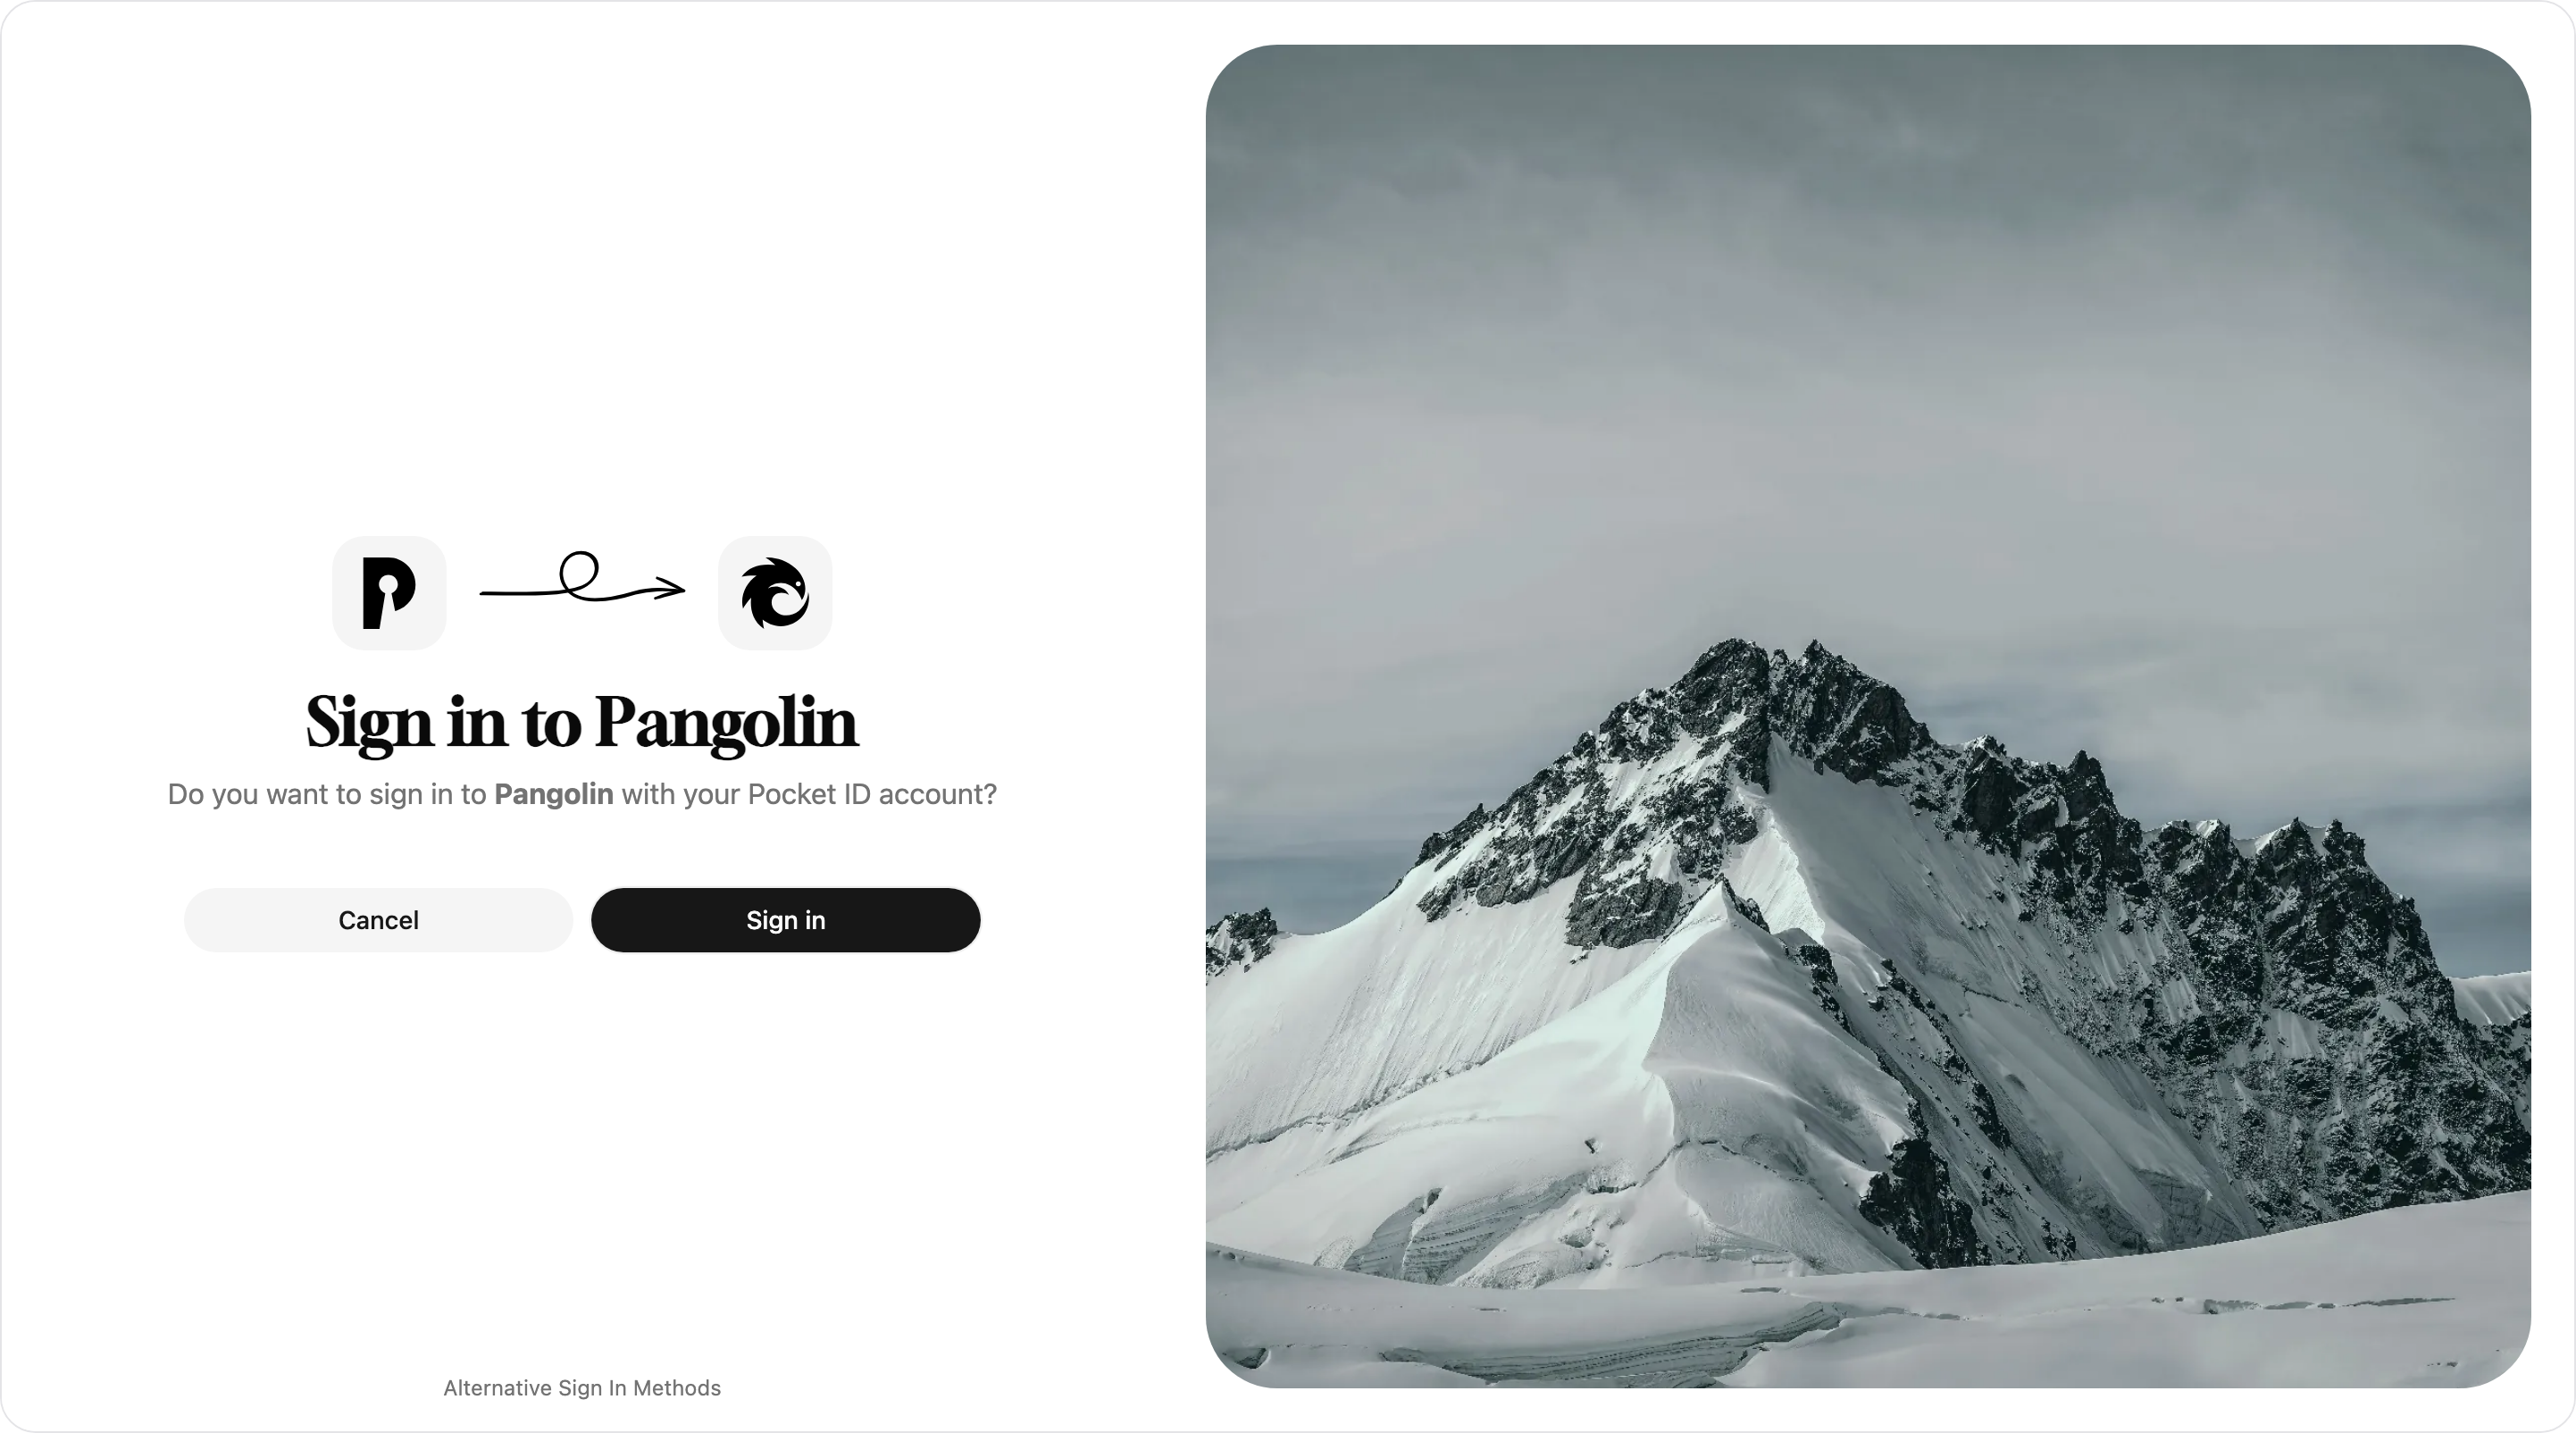
BSD-2-Clause 协议,Go 写的自托管身份提供者(IdP),一万多星。它只做一件事:给你的自建服务一套统一的登录,只有 passkey、没有密码——手机指纹或者 Yubikey 一按,NAS 上那一排服务全能进。已经拿到 OpenID Connect 认证。【Keycloak 装完第一屏就想关掉的人,大概会很需要这个】
README 里写得很直白:Keycloak、ORY Hydra 对简单场景来说「过于复杂」,Pocket ID 的目标就是简单。它对外是标准 OIDC / OAuth 2.0 提供方,Nextcloud、Immich、Grafana、Portainer 这些标准客户端改个 issuer 就能接进来。
部署是一个容器加内置 SQLite:docker compose up -d,监听 1411 端口,数据落在 ./data。要填的只有两项——APP_URL 和至少 16 字节的 ENCRYPTION_KEY(openssl rand -base64 32 生成,也支持用 Docker secrets 走 ENCRYPTION_KEY_FILE)。第一次访问 /setup 建管理员并登记 passkey,这个页面在存在第一个账号后就失效了。除了 Docker,还有单文件二进制、Homebrew、NixOS module、Unraid 应用和社区 Helm chart。
写稿时值得提醒一句踩坑点:浏览器只在 HTTPS 下允许 passkey(只有 localhost 例外),所以实际部署必须有域名和反向代理,这是新手最容易卡住的地方。反过来它的运维功能挺全:审计日志保留 90 天还带登录地理位置、内置限流、新设备登录发邮件、能同步 LDAP 用户和组、支持 SCIM、OpenTelemetry 导出、文件存储可以外置到 S3。
特征
🔑 只认 WebAuthn passkey,没有密码字段
✅ OpenID Connect 认证 + OAuth 2.0,标准客户端直接接
🐳 单容器 + 内置 SQLite,docker compose up -d 就完事
🏠 二进制、Homebrew、NixOS、Unraid、Helm 都有现成装法
👥 用户与用户组、允许组授权、自定义 claims、邀请注册链接
📇 LDAP 同步用户和组,配 SCIM provisioning
🛡️ 审计日志 90 天 + 登录地理位置 + 限流 + 新设备邮件提醒
📊 OTEL_* 变量直接导出日志、指标、链路
🗄️ 数据库可换 PostgreSQL,头像 logo 可进 S3
🚫 VERSION_CHECK / ANALYTICS / ICON_LIBRARY 一关即气隙可用