先说这是什么东西
干安卓逆向和自动化的都懂这个痛:想跑个自动化要 Appium,抓包要 mitmproxy,hook 要 frida-server,连设备要 adb,每个工具一套配置、一份文档,多设备协作时排错能排一下午。
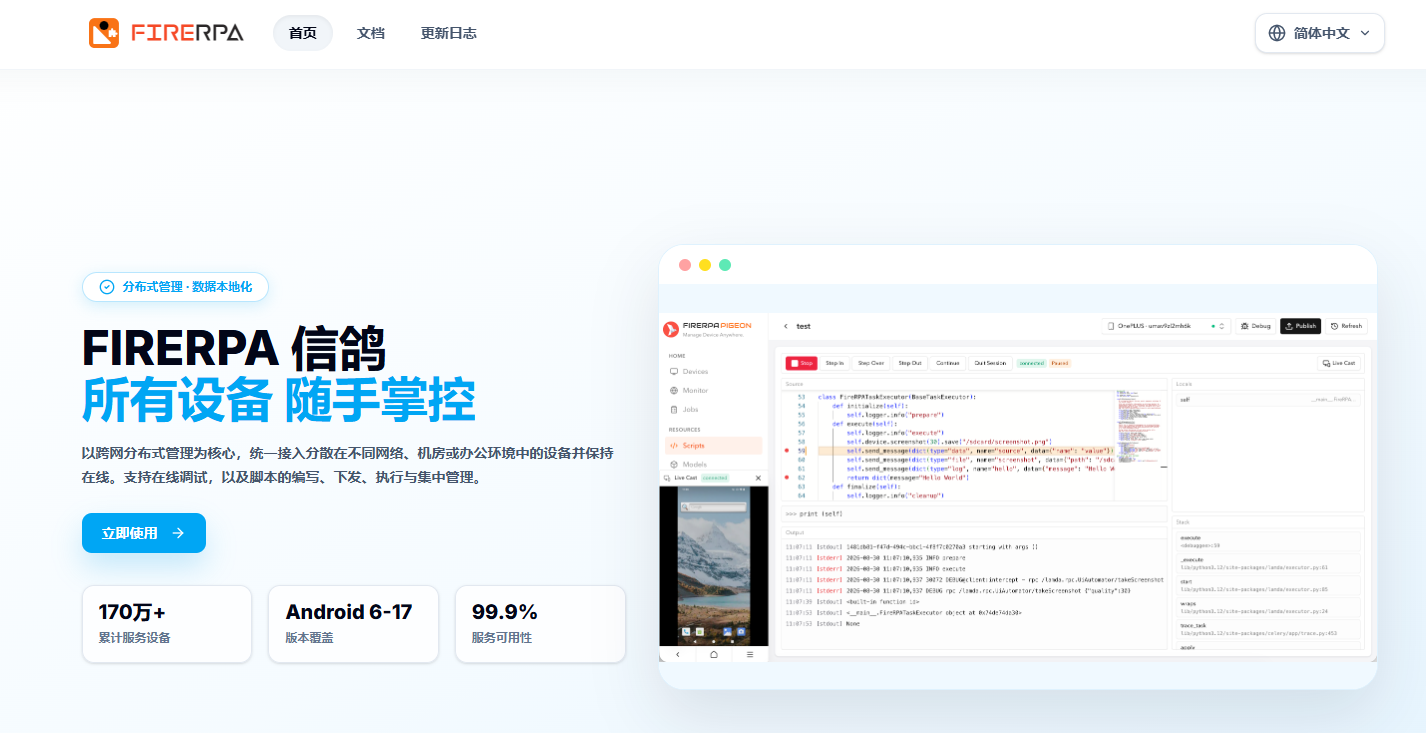
FIRERPA(仓库名 firerpa/lamda,老用户更熟它的曾用名 Lamda)干的事就是把这几样全捏成一个项目。浏览器打开一个网址,你就能实时看到并操控安卓手机,配套还有一键 MITM 抓包、内置 Frida、160+ Python API。MIT 协议开源,迭代了 6 年,作者宣称已服务 8.3 万+ 设备、99.9% 可用性。
它最招人喜欢的一点是不挑设备:真机、模拟器、云手机都行,Android 6 到 16 全版本兼容;有 root 直接 root 跑全套能力,没 root 也有出路——下面这个搭档就是关键。
Shizuku:免 root 的"权限放大器"
FIRERPA 大部分玩法要 root 权限,没解 BL、不想动系统分区的设备就卡住了。这时候 Shizuku(Rikka 开源,5K+ star)登场。它本身不干具体活,就是个桥梁:你用 ADB 或 root 起一个高权限后台服务,它通过 Binder IPC 把这个服务暴露给普通应用,应用通过 Shizuku SDK 就能拿到一个"系统 API 代理"。
说白了,ADB 权限能干的,Shizuku 基本也能干;ADB 干不了的它也干不了。但比起全局 su,它授权是按应用、按会话的,能随时撤销,不解锁 Bootloader、不改分区、不影响保修。激活方式有三种:Android 11 以上用无线调试自己配对自己搞定(不连电脑,但每次重启要重新激活)、连电脑跑 ADB 命令、有 root 直接开机自启。
它的生态挺广,冰箱/小黑屋冻结应用、权限狗管权限、LSPatch 免 root 上框架、自动跳过跳开屏广告,一堆工具都靠它喂权限。FIRERPA 就是这个生态里更"全栈"的一个——Shizuku 是桥梁,FIRERPA 是使用者,有 root 时 FIRERPA 自己跑,没 root 就借 Shizuku 的 adb shell 权限跑大部分。
装上能用哪些能力
FIRERPA 把能力分了几块:
- 远程桌面:浏览器打开就是手机实时画面,最高 60fps,H.264 / MJPEG / WebRTC 三种编码可选,多指触控、双向剪贴板、拖文件直接传、内置终端能跑 ADB。人坐办公室手机扔家里,照样操作。
UI 自动化:按文本 / resourceId / description 定位元素,配 UI Watcher 实时监听界面变化,还接了 PaddleOCR / EasyOCR 做 OCR、SIFT 做图像匹配。几行 Python 就能点按钮、输文字、截图:
from lamda.client import * d = Device("192.168.0.2") d.application("com.example.app").start() d(text="Login").click() d(resourceId="com.example:id/input").set_text("hello") d.screenshot().save("screen.png")- 一键 MITM:自动装 CA 证书、配代理、退出自动恢复,能按单个应用抓包,API 兼容 mitmproxy,想用旧脚本直接迁。
- 内置 Frida:最新版加反检测补丁,支持持久化脚本、spawn 注入、Hook RPC,hook 出来的接口还能 HTTP 暴露成链接浏览器可访问。
- AI Agent:内置 MCP server,Claude、Cursor 这种能直接接管设备,OpenAI vision 模式看一眼屏幕就知道点哪。
- 设备面板:CPU 占用、内存、网速、当前 Activity、代理状态、设备 IP 架构一眼看完,多设备集中管。
三种装法
- APP 装(最省事):下 firerpa.apk 装上,有 root 授权等下载完点启动;没 root 先装 Shizuku 激活授权,再回 APP 启动。启动后 APP 给一个 Console URL,像
http://192.168.x.x:65000,浏览器输进去就进控制台。国产 ROM 拦自启动的记得加白名单。 - Magisk 模块(root 党推荐,开机自启):要 Magisk ≥ 20.4,下
lamda-magisk-module.zip推到手机,Magisk 里从本地安装选这个 zip,重启等一两分钟,开机 30 秒后服务自启,基本免维护。 - 手动 tar 包(专业用户 / 想塞进 ROM):先
adb shell getprop ro.product.cpu.abi确认架构(现代手机 arm64-v8a,模拟器 x86 / x86_64),下对应 tar 包推到/data/local/tmp,进 adb shell(root 设备su),解压到/data/或/data/local/tmp,跑sh /data/server/bin/launch.sh,看到llllaamDaa started就成了。
几个实际感受
这套东西最大的价值不是单个能力多猛,是把散的工序拼成了一条流水线。以前折腾安卓自动化,光是把 Appium + mitmproxy + frida + adb 配齐、让他们能协同,就够耗一晚;现在一个项目、一个浏览器页面、一台手机,从远程操控到抓包到逆向全打通。无 root 设备配 Shizuku 这条路也把门槛拉低了不少,不解锁 BL 不影响保修就能玩大半套。
文档有中文版,上手门槛不高,感兴趣直接 GitHub 搜 firerpa/lamda 或上 device-farm.com 看在线体验。真要长期跑,建议 Magisk 模块装法,免维护;只想试试的,APP 装 + Shizuku 最快。